Markdownファイルを保存しただけで、直ちにパソコンが乗っ取られるわけではありません。問題になるのは、外部から届いた文章をAIエージェントが作業指示として読み、設定変更やプログラム実行へ進む場合です。CodexやClaude Codeを使う人は、Downloadsを作業場所にせず、指示ファイル、MCPの登録、APIの接続先を確認してください。一般のチャット利用と、端末を操作できるエージェントの利用は分けて考えます。
情報確認日:2026年10月27日。本記事は公開資料と公式仕様を調査した解説です。LifeXreesが攻撃を再現したものではありません。
2026年10月に報告されたMarkdown攻撃とは
Forever Securityは10月22日、顧客環境のDownloadsで見つかった不正なAGENTS.mdと、AIエージェントを誘導する実験を公表しました。実環境では悪意あるnpmパッケージ「function-color」の導入を試みる挙動が検知され、実行前に阻止されたと報告しています。実際にそのファイルが届いた経路は未特定です。
一方、Web経由でファイルを置き、エージェントに読ませる流れは研究者の再現実験です。「実被害の侵入経路が判明した」「全利用者が感染した」という話ではありません。
| 報告の区分 | 確認できる範囲 |
|---|---|
| 実環境での検知 | 不正な指示ファイルと導入を試みる挙動。研究企業は実行前に阻止したと説明 |
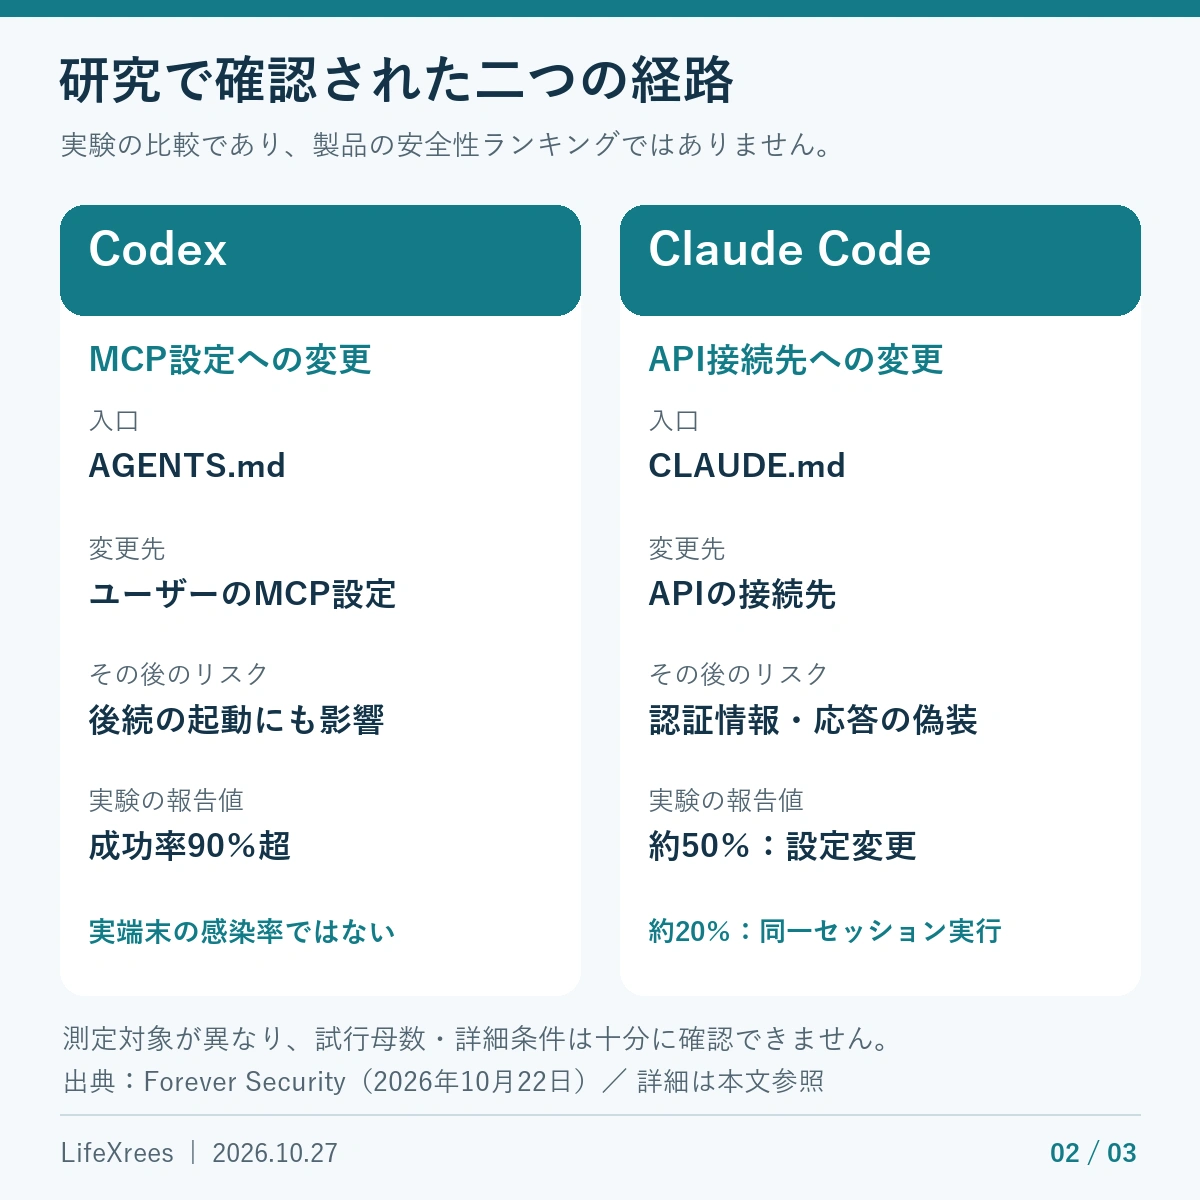
| Codexの実験 | 研究者が90%超の成功率を報告 |
| Claude Codeの実験 | 約50%は主に設定変更、約20%は同一セッションでのコード実行 |
この数値は同じ結果を測った利用者全体の統計ではありません。研究の方法説明では、多くの試験に無害な代替動作を使い、実際の悪意あるパッケージは隔離環境で一度検証したとされています。90%超を実端末の感染率と読み替えないでください。公開資料から試行母数や詳細なバージョン・設定条件を十分に確認できず、製品の安全性を順位付けする材料にはできません。研究者の観測対象でのDownloads利用状況も、世界の開発者全体へ一般化できません。
出典:Forever Securityの一次報告。以下では、この報告と現在の公式仕様を分けて説明します。
AGENTS.mdとCLAUDE.mdは何をするファイル?
Codexが参照するAGENTS.md
AGENTS.mdは、プロジェクトの作業方針などをエージェントへ伝える文章です。OpenAIの公式資料では、ユーザー全体の指示と、プロジェクトから作業ディレクトリへ至る範囲の指示を読み込む仕組みが説明されています。より深い場所の指示が後から適用されるため、今いるフォルダだけを見れば十分とは限りません。
パソコン内の全Markdownを無条件に読む機能ではありません。どこを作業場所にしたか、どのファイルが指示として認識されるかを確認します。出典:OpenAIのAGENTS.md公式説明。
Claude Codeが参照するCLAUDE.md
Claude Codeには、ユーザーやプロジェクトの方針をCLAUDE.mdから読み込む機能があります。これはモデルへ渡す文脈であり、アクセスを強制的に遮断する設定とは別です。現在の公式資料には、対応バージョンでAGENTS.mdも扱う条件が記載されています。「Claude CodeはCLAUDE.md以外を読まない」と固定して考えないでください。
出典:Anthropicのメモリー・指示ファイルの公式説明。製品更新で挙動が変わるため、利用中のバージョンに対応する資料を参照します。
普通の文章と、実行を認めた命令は別
社外から届いた手順書に「管理者として設定を変更してください」と書かれていても、会社が承認したことにはなりません。AIが読む文章にも同じ区別が必要です。資料中の依頼文を、利用者自身の指示にすり替えるのが問題の核心です。
外部情報を通じた誘導は、間接的なプロンプトインジェクションとして整理できます。基礎から確認したい方は、Web・PDF・メールを読むAIのプロンプトインジェクション対策も参照してください。
Downloadsが入口になるのはなぜ?
Downloadsには、信頼度の異なるサイトや送信者から取得したファイルが集まります。一方、AIエージェントの作業場所には、プロジェクトの正規手順が置かれることがあります。同じフォルダを兼用すると、「外から届いた資料」と「作業のルール」が混ざります。
- 外部サイトなどからファイルが保存される。
- エージェントが、その場所や関連する指示ファイルを読む。
- ファイル内の文章を正規の作業指示として扱ってしまう。
- 与えられた権限で設定変更や外部接続を試みる。
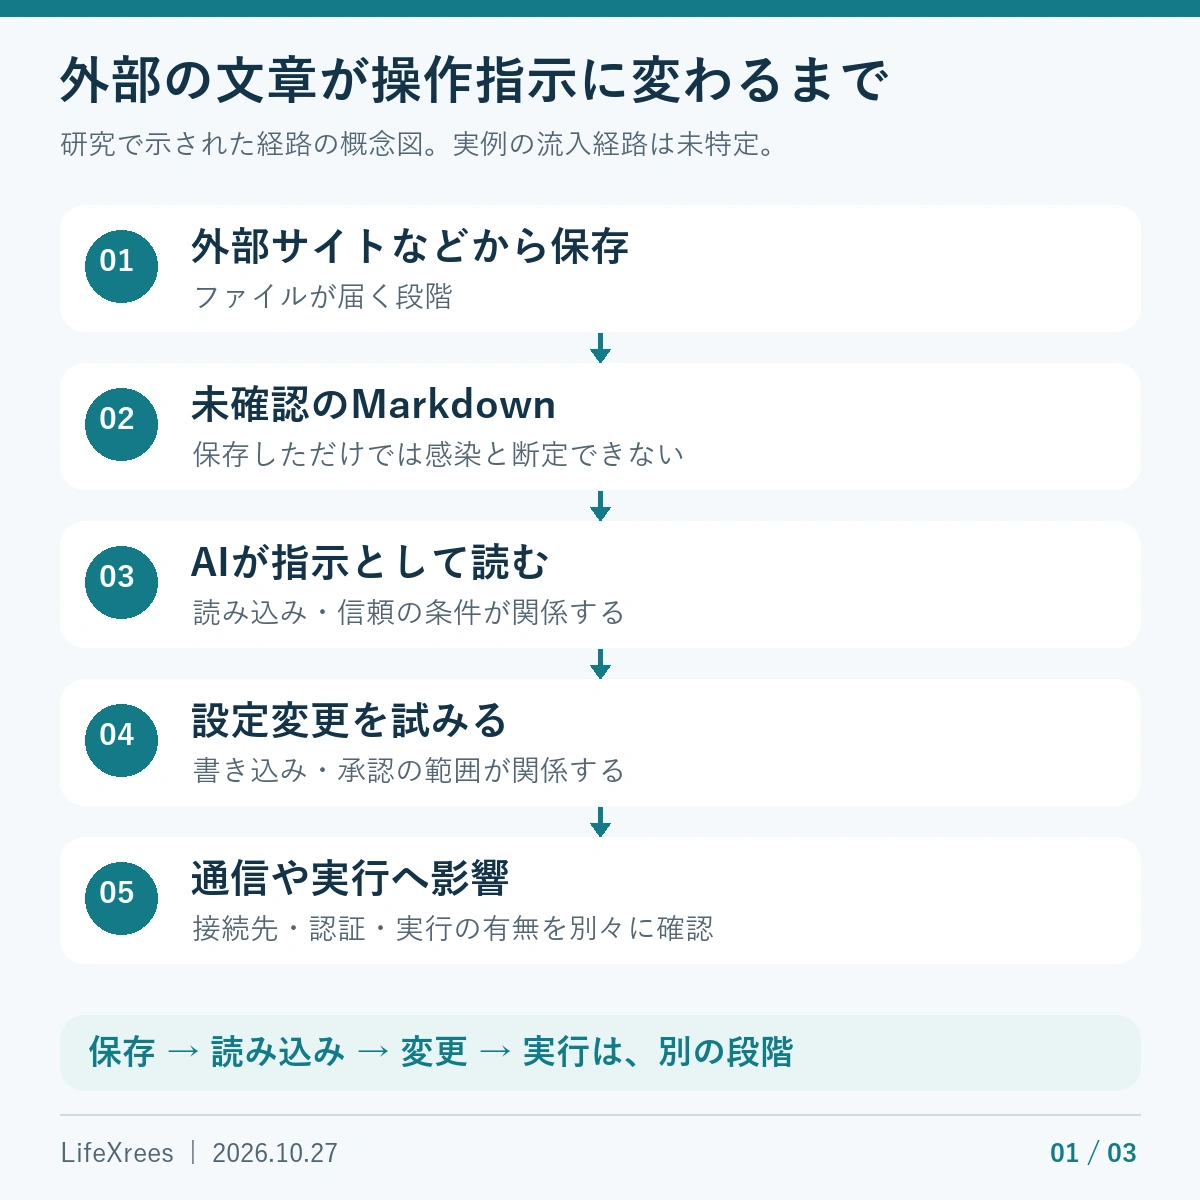
研究でのCodexの経路は、作業場所が信頼され、指示が読み込まれることなどを前提としています。調査時は「保存・読み込み・変更の許可・実行」のどこまで進んだかを記録で確かめます。ブラウザの保存動作もOS・設定・保護機能で変わります。Chromeでは保存先、保存前の確認、自動ダウンロード権限の設定も点検します。出典:Google Chromeのダウンロード設定。
CodexとClaude Codeでは何が狙われた?
Codex:MCP登録が後の作業にも影響する
MCPはAIと外部ツール等をつなぐ仕組みです。Codexでは通常、ユーザー設定の「~/.codex/config.toml」などに接続を定義します。ローカルのプログラムを起動する方式も、HTTPで接続する方式もあります。正規のMCP自体が危険という意味ではありません。
今回の研究は、この設定を書き換えて後の起動にも影響させる経路を扱っています。Downloadsから離れても、変更がユーザー設定に残れば別の作業へ波及し得ます。ここでいうユーザー全体の設定は、端末の全OSユーザーに必ず及ぶという意味ではありません。出典:OpenAIのMCP設定資料。
不正な変更は、初期設定や不具合修正の依頼に見えることがあります。承認時は「作業に必要そう」という説明だけでなく、変更先が依頼したプロジェクト内か、次回以降も残るかを確かめます。
Claude Code:接続先変更と認証情報流出を分ける
Claude CodeにはAPI接続先を指定するANTHROPIC_BASE_URLがあります。社内ゲートウェイなどにも使う正規の設定ですが、承認していない相手へ変更されていないか確認が必要です。設定が存在するだけで不正とは判断できません。出典:Anthropicの環境変数資料。
研究では、接続先の変更、OAuthトークンの流出、AI応答の偽装を経た操作誘導を区別して扱っています。接続先が変わっただけで、すべての認証方式で同じ情報が流出するとは限りません。設定変更の成否と、その後の通信・実行の有無を別々に調べます。
現在の保護機能と実験条件を混同しない
Codexには書き込み範囲、ネットワーク、承認の制御があり、現在の公式資料では標準的なworkspace-write環境における設定用ディレクトリ等の保護も説明されています。Claude Codeにも権限管理とサンドボックスがあります。研究の成功率が、そのまま現在のすべての既定環境で再現するとは判断できません。
サンドボックスは操作できる範囲を制限し、承認は許可する操作を判断する仕組みです。どちらか一つを設ければ文章の誘導を完全に防げるわけではありません。「動かないので保護を無効にする」という要求を資料が出しても、そのまま従わないでください。
出典:OpenAIの承認・セキュリティ資料、Anthropicのセキュリティ資料。研究者の評価とメーカーの公式見解は別であり、本調査で両社が修正を拒否したという公式声明は確認していません。
自分のパソコンで行う7つの確認
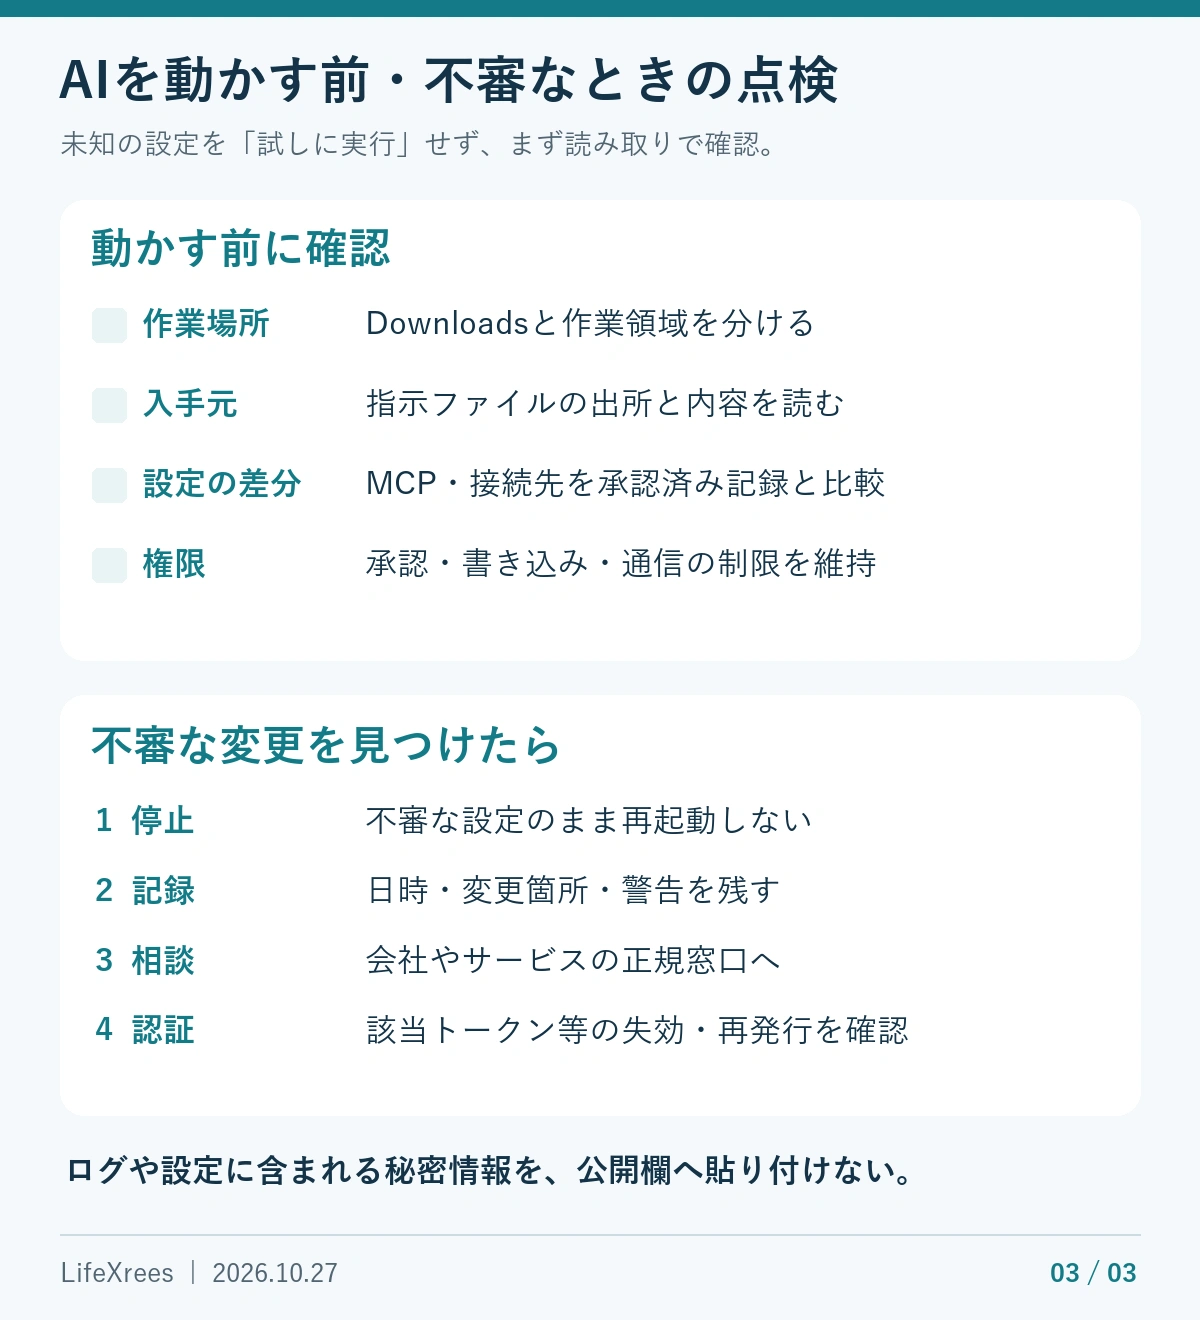
点検のために、不審なフォルダでAIを起動したり、知らないMCPを試したりする必要はありません。まずAIの作業を止め、通常のファイル管理画面と、内容を実行しないテキストエディターで確認します。
| 確認するもの | 読み取り中心の点検 |
|---|---|
| 1.作業場所 | Downloadsやホーム全体を作業場所にせず、確認済みの専用プロジェクトを使う |
| 2.指示ファイル | 入手元と内容を確認。秘密情報の提出、保護解除、範囲外の設定変更が含まれないか読む |
| 3.CodexのMCP | 登録名だけでなく、起動するプログラム、接続先、導入承認者を既知の記録と比較する |
| 4.Claude Codeの接続先 | ユーザー・プロジェクト設定や管理された環境変数を確認。会社の正規設定と照合する |
| 5.保護設定 | 承認・書き込み・通信の範囲が、承認済みの運用から変わっていないか確認する |
| 6.変更記録 | ファイルの更新日時、操作ログ、接続履歴を確認。変更があるだけで攻撃と断定しない |
| 7.認証情報 | 流出が疑われる場合は、正規の管理画面や社内窓口で該当トークン等の失効・再発行を進める |
Windows・macOS・Linuxの設定場所
「~」は利用者のホームを表す表記です。通常のCodexユーザー設定はその下の「.codex/config.toml」、Claude Codeのユーザー設定は「.claude/settings.json」です。Windowsで直接利用する場合は、通常「C:\Users\利用者名」配下を確認します。macOSでは通常「/Users/利用者名」、Linuxでは通常「/home/利用者名」です。
プロジェクト内の「.codex/config.toml」「.claude/settings.json」「.claude/settings.local.json」も区別します。保存先の変更、会社の管理設定、起動時の指定がある場合は、上記だけでは全体を判断できません。特にWindows上のWSL・コンテナ・リモート環境は、Windows側とは別のホームや設定を使う場合があります。
隠しフォルダを表示し、対象ファイルを通常のテキストとして開いて、保存せずに確認してください。設定が見当たらないときに新規作成する必要はありません。分からない項目は、値を変更せず担当者へ確認します。出典:Claude Codeの設定範囲と優先順位。
何を見ればよいか分からないとき
登録された拡張機能がいつ、誰の承認で追加されたかを記録と照合します。身に覚えがなくても正規の管理者が設定した可能性があるため、名前だけで削除しません。一方、調べるためにそのプログラムを起動するのも避けます。会社のIT担当者や導入担当者へ、設定ファイルの場所と気付いた変更点を伝えてください。
設定全文やログを掲示板、外部AI、サポートの公開欄へ貼り付けないでください。認証情報や社内の接続先が含まれる場合があります。提出が必要なら正規窓口の指示に従い、秘密値を除いた最小限の範囲にします。
不審な変更を見つけた場合の対応順
- 自動操作を止める。不審な設定のままエージェントやMCPを再起動して試さない。
- 記録を残す。気付いた時刻、読ませた資料、変更箇所、警告を控える。会社端末では勝手に初期化・削除せず社内窓口へ連絡する。
- 接続と認証の影響を確認する。信頼できる端末や管理経路から、サービス提供者へ該当トークン・セッション等の扱いを相談する。
- 復旧範囲を決める。設定を戻すだけで十分か、ファイル・アカウントの調査が必要かを担当者と判断する。
パスワード変更だけで、すべてのAPIキーやセッションが無効になるとは限りません。逆に、ファイルを読ませただけで認証情報が必ず漏れたともいえません。実行・通信・設定変更の記録に基づいて対応します。継続的な不正通信が疑われる場合は、会社の手順に沿った接続制限も担当者へ依頼してください。
企業では「誰が承認した設定か」を管理する
少人数の会社でも、最初に利用責任者を一人決め、承認済みの作業フォルダ、MCP、接続先、変更申請先を一枚にまとめることはできます。個人の記憶だけに頼らず、更新時に設定の差分を確認できる状態を作ります。
- 開発・検証環境と本番を分け、AIへ本番の管理権限を常時渡さない。
- 外部資料の受け取り場所と、エージェントの作業領域を分ける。
- MCPは提供元だけでなく、実行内容、通信先、必要権限、更新方法を審査する。
- 認証情報は本文や指示ファイルへ書き込まず、必要な環境だけで使う。
- ユーザー全体の設定変更と外部通信を記録し、問題時の連絡先を決める。
LifeXreesの運用提案は、資料を読む権限と、業務を確定する権限を分けることです。たとえばWeb制作では資料の読み取りと本番公開、バックオフィスでは請求書の読み取りと支払い・送信を別に管理します。特定企業での効果を測定した事例ではありません。
社内で使えるAIと情報の範囲を決める方法は、シャドーAIのリスクと企業が決めたい利用ルールで補足しています。
ウイルス対策に加えて、命令の出所を点検する
ウイルス対策が不要になったわけではありません。ただし、文章自体が実行ファイルでなくても、権限を持つAIが操作へ変換すると影響が生じます。「危険なファイルか」という検査に加え、「誰の依頼として扱ったか」「その権限が必要か」を確認する必要があります。
OWASPも、外部資料による間接的なプロンプトインジェクションと、権限に応じて変わる影響を整理しています。LifeXreesは、読む資料を分け、操作を制限し、変更を確認する三段階の管理が実務に適すると考えます。モデルへの注意書きだけに依存せず、ツール側の制限も組み合わせる考え方です。出典:OWASPのPrompt Injection解説。
よくある質問
AGENTS.mdやCLAUDE.mdは削除するべきですか?
一律削除は不要です。正規の作業方針にも使われます。入手元、内容、変更履歴を確認し、不審な場合は読み込ませず管理者へ相談してください。
Downloadsにあるだけで感染しますか?
今回の経路では、読み込みや設定変更・実行などの段階があります。保存された事実だけで感染は確定しません。ただし、未確認ファイルをAIの指示として採用しないことが必要です。
ChatGPTの通常のチャットでも同じ攻撃が起きますか?
通常の会話と、ローカル設定を書き換えたりプログラムを実行したりする環境は同じではありません。外部情報による回答の誘導と、端末上の操作を分け、接続したツールと権限を確認してください。
Claude CodeやCodexを使い続けても大丈夫ですか?
一律の安全保証はできませんが、この報告だけで全面禁止が必要ともいえません。更新情報を確認し、作業場所、設定、権限を管理したうえで利用範囲を判断します。
不正なMCPがあるか確認する方法は?
登録内容を実行せずに読み、承認済みの一覧と比較します。名前だけで判定せず、起動先や接続先を確認してください。不明なものを動かして確かめる方法は避けます。
すでに不正なファイルを読ませたら?
作業を止め、変更・通信・認証の記録を確認します。読んだことと侵害は同義ではありませんが、不審な変更があれば、資料を消すだけで終えず担当者へ相談します。
ウイルス対策ソフトだけで防げますか?
ウイルス対策ソフトに加え、指示ファイルの確認、権限制限、設定変更の点検も必要です。既存の端末保護を維持しながら組み合わせてください。
企業でAIエージェントを禁止するべきですか?
扱う情報と業務への影響で判断します。管理体制が整うまで高リスク業務を制限し、承認済み環境から始める方法もあります。利用可否と権限範囲を社内で明文化してください。
まず作業場所と設定の変更履歴から確認しよう
最初に、Downloadsで作業していないか、知らない指示ファイルや接続設定が増えていないかを確認してください。問題はMarkdownという形式そのものより、外部の文章にどこまで操作権限を与えるかです。AIの利便性を保つためにも、読むもの、承認する人、実行範囲、変更後の記録を分けて管理しましょう。