PHPの脆弱性が公表されたからといって、Webサイトを見た人が必ず感染するわけではありません。PHPは主にサーバー側で動くため、通常の閲覧者がスマートフォンへPHPを入れて更新する対応は不要です。ただし、実際に侵害・改ざんされたサイトでは、不正な誘導や情報の入力要求などのリスクが生じ得ます。ニュースの内容、利用サービスの公式発表、自分が行った操作を分けて確認しましょう。
心配なときは、ページを見ただけか、ファイルを開いたか、情報を入力したかを振り返ってください。行った操作によって、確認先と対応が変わります。初回情報確認:2026年10月24日。PHP・IPA・JPCERT/CCの追加発表確認:2026年10月28日。
PHPとは?ホームページの裏側で働く仕組み
ブラウザとPHPは動く場所が違う
スマートフォンやパソコンでホームページを見るとき、ブラウザはWebサイトのサーバーへページを求めます。PHPを利用するサイトでは、サーバー側でPHPが処理を行い、その結果がブラウザへ送られます。PHPのプログラムそのものを、すべての閲覧者の端末で実行する仕組みではありません。
飲食店にたとえると、ブラウザは注文や料理を受け取る客席、サーバーは店の裏側、PHPは注文に応じた処理をする厨房の仕組みです。厨房側の設備に問題があると知らされたとき、客が自宅の調理器具を交換しても店の問題は直りません。同じように、サーバー側のPHPは、その環境を管理する人が対処します。
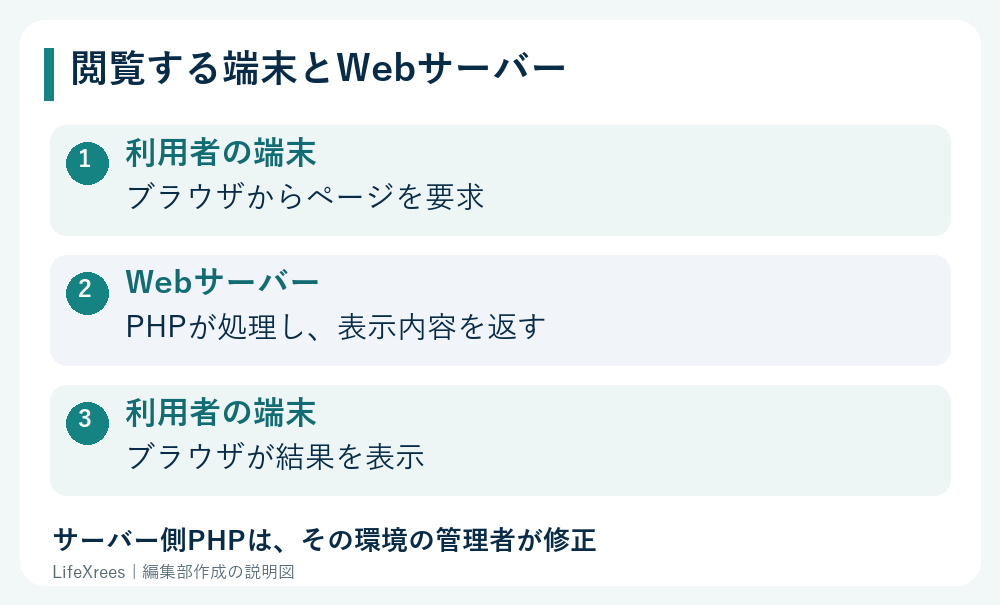
Webサイトでは、ブラウザ上で動くプログラムや外部サービスも使われます。PHPがサーバー側で動くことと、閲覧時の安全性は別の話です。
WordPressとPHPの関係
WordPressは、記事やページを管理して公開する仕組みで、PHPを利用しています。WordPressの運営者はPHPの更新状況を確認する必要がありますが、WordPress製のサイトを読む人全員が管理作業をするわけではありません。
また、PHPはWordPressだけのものではありません。問い合わせや予約など、別のWebシステムでも使われます。見た目やURLだけで、そのサービスがPHPを使っているか、どの版か、修正済みかを一般の利用者が正確に判断するのは難しいことがあります。
ブラウザ、スマートフォンのOS、PHP、WordPressは別のソフトウェアです。自分の端末の更新通知と、サーバー管理者向けのPHP更新案内を混同しないようにしましょう。
2026年10月に公表されたPHPの重大脆弱性とは?
PHP公式は2026年10月21日、CVE-2026-109618とCVE-2026-109619に対応する修正を公開しました。PHP2shellと呼ばれる問題で、条件によって外部からサーバー上で任意のコードを実行されるおそれがあります。IPAとJPCERT/CCも10月22日に注意喚起を公表しています。
PHP公式の対象修正版は8.2.35、8.3.36、8.4.27、8.5.12です。この2件の修正版は公開済みです。サーバー事業者などが独自に修正を取り込む場合もあり、利用者が画面の番号だけで対策の有無を判断できるとは限りません。
出典:PHP公式発表、IPAの注意喚起、JPCERT/CCの注意喚起。
この発表が示すのは、ソフトウェアに問題があり、管理者の対応が必要だということです。PHPを利用するすべてのサイトが侵害された、すべての利用者の情報が漏れた、と発表しているわけではありません。個別サービスで何が起きたかは、そのサービスの調査結果や公式案内で確認します。
PHP公式は10月23日、特定の構成に関する別の問題(CVE-2026-115560)も公表しています。また、IPAは10月27日、先の2件がCISAの悪用確認済み脆弱性一覧に掲載されたと追記しました。対策と調査はサーバー管理者が進める作業です。これらの発表だけで、自分が利用するサービスの侵害や情報漏えいまで確認されたことにはなりません。
ホームページを見るだけで危険なの?
単に閲覧したことと、被害が起きたことは別
「このサイトはPHPを使っているらしい」「ニュースの後にアクセスした」という事実だけでは、端末感染や情報漏えいは判断できません。今回のPHPの問題と、ブラウザや端末の脆弱性は別です。閲覧したという理由だけで、すべてのパスワード変更や端末の初期化を機械的に行うのではなく、公式の対象情報と自分の操作を整理します。
一方で、「普通に見ただけなら絶対に安全」とも断言できません。サイトが改ざんされていたり、別の問題を悪用する内容が置かれたりする場合があるためです。警告が出たときや不審な動作が起きたときは、その事実に応じた対応を選びます。
| 起きたこと・行った操作 | 考えるべき違い | 最初の確認 |
|---|---|---|
| ページを見た | 閲覧だけでは感染を確定できない | 公式発表、警告、異常の有無 |
| 内容が変わっていた | 更新か改ざんかは見た目だけで不明 | 正規窓口のお知らせ |
| 別のログイン画面へ移った | 正規の連携か不正誘導かを分ける | 入力せず公式アプリ等で確認 |
| ファイルを取得した | 取得と実行・インストールは別 | ファイル名、実行や許可の有無 |
| 情報や認証コードを入力した | 入力した項目で必要な対応が違う | 対象アカウント・決済の保護 |
不審な画面へ移動したら、そこで確認を続けない
突然「PHPを更新するためにアプリを入れてください」「安全確認のためパスワードを入力してください」と表示された場合、画面の指示に沿って操作を続けないでください。一般利用者の端末へPHP更新を要求する理由があるとは限りません。いつもの公式アプリや保存してある正規サイトから、同じ案内が出ているか確認します。
不安をあおる画面の電話番号へ連絡したり、遠隔操作ソフトを入れたりする前に、正規のサポート経路を確認します。Appleの詐欺・偽サポートに関する案内も、予期しないメッセージや電話による情報要求への注意を促しています。端末メーカーを名乗っているだけでは、正規の通知と判断できません。
ダウンロードした場合は、次の操作まで整理する
ファイルを保存しただけなのか、開いたのか、アプリを導入したのか、追加の権限を許可したのかを分けて思い出します。内容を確かめるために、不審なファイルを改めて開く必要はありません。端末の種類と起きた操作を添え、メーカーの公式サポートや相談窓口へ確認してください。
会社のパソコンやスマートフォンなら、自己判断で初期化する前に社内担当へ連絡します。ログや業務データを失うと調査や復旧に支障が出る場合があります。カード情報や認証コードも渡した場合は、端末の相談と並行して金融機関・サービス提供者への連絡が必要です。
自分のスマートフォンでPHPを更新する必要はある?
普段Webサイトを見るだけの人は、通常、サーバー側のPHPを自分のスマートフォンから更新する立場ではありません。自分の端末ではOSとブラウザ、利用する正規アプリを、メーカーの案内に従って更新します。それらは端末側の対策で、サービス側のPHPを直す作業とは別です。
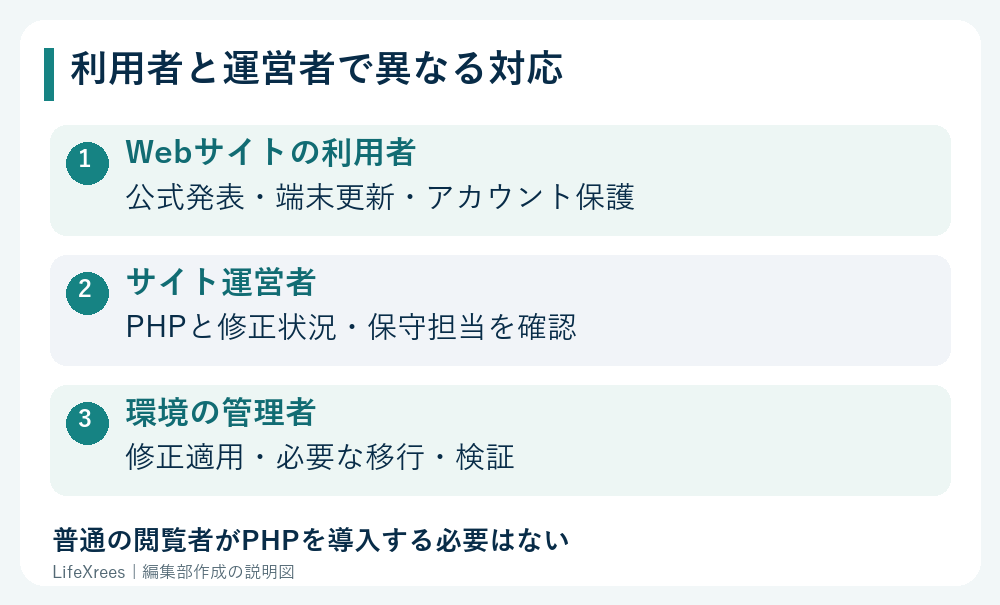
| 対象者 | 必要な確認 | 自分で更新するもの | サービス提供者の対応 |
|---|---|---|---|
| Webサイトの利用者 | 公式発表と自分への案内 | 端末のOS・ブラウザ等 | サーバー修正・影響調査 |
| WordPress運営者 | PHP・保守担当・修正状況 | 契約と権限に応じたサイト側の更新 | 提供PHP環境の対応案内 |
| レンタルサーバー契約者 | 契約サービスと選択中のPHP | 必要な場合の版選択・動作確認 | 契約範囲の基盤・PHP修正 |
| 自分でPHP環境を構築した人 | 配布元・OS・公開範囲 | 自ら管理する環境の修正 | 配布元による修正版・情報提供 |
同じ人でも、買い物サイトを使うときは利用者、自分のブログを管理するときは運営者になります。どちらの立場の話かを分けると、ニュースで紹介された作業を自分が行うべきか判断しやすくなります。
サーバー管理者向けの記事にあるコマンドを、意味が分からないまま端末へ貼り付けて実行しないでください。利用サービスのPHP対策を確認したいだけなら、正規のお知らせやサポートへの問い合わせが適切な入口です。
普段利用しているサービスが心配な場合
公式発表は、対象と更新日まで読む
企業名だけでなく、対象サービス、発表日と更新日、影響する利用期間、対象情報、利用者に求められる作業を確認します。同じ企業が運営する複数サービスのうち一部だけが対象の場合もあります。ニュースの見出しを、自分の被害の確定情報として受け取らないようにしましょう。
「調査中」「漏えいの可能性」「漏えいを確認」は異なる表現です。未確定の部分を自分で補って断定せず、分からない内容を問い合わせや次回確認の項目として残します。公式発表が見当たらないことだけで、安全とも危険とも確定できません。
- 提供者はPHP脆弱性の影響を公表しているか。
- 修正適用の案内と、不正アクセスの調査結果は別々に確認できるか。
- 個人情報の漏えいについて、対象者・対象項目が示されているか。
- パスワード変更など、利用者自身に必要な作業が案内されているか。
- 確認先は、正規サイト・アプリからたどれる窓口か。
本当のニュースに便乗した偽通知にも注意
実際に脆弱性や漏えいが公表されていても、手元に届いたメールが本物とは限りません。企業名、ロゴ、自分の氏名が書かれていることだけでは判断できません。本文中のリンクや電話番号に頼らず、別経路で公式窓口へ進みます。
通知の詳しい見分け方は、情報漏えい通知が本物か確認する手順を参照してください。届いたメールのリンクではなく、普段使っている公式アプリやブックマークから確認するのが基本です。
PHPの脆弱性と個人情報漏えいは同じ?
脆弱性は、攻撃に悪用されるおそれのあるソフトウェアの問題です。実際に攻撃されたか、システムへ入られたか、情報が外へ出たかは、それぞれ調べる必要があります。次の表は必ず順番に発生するという意味ではなく、事実として確認する内容の違いを示しています。
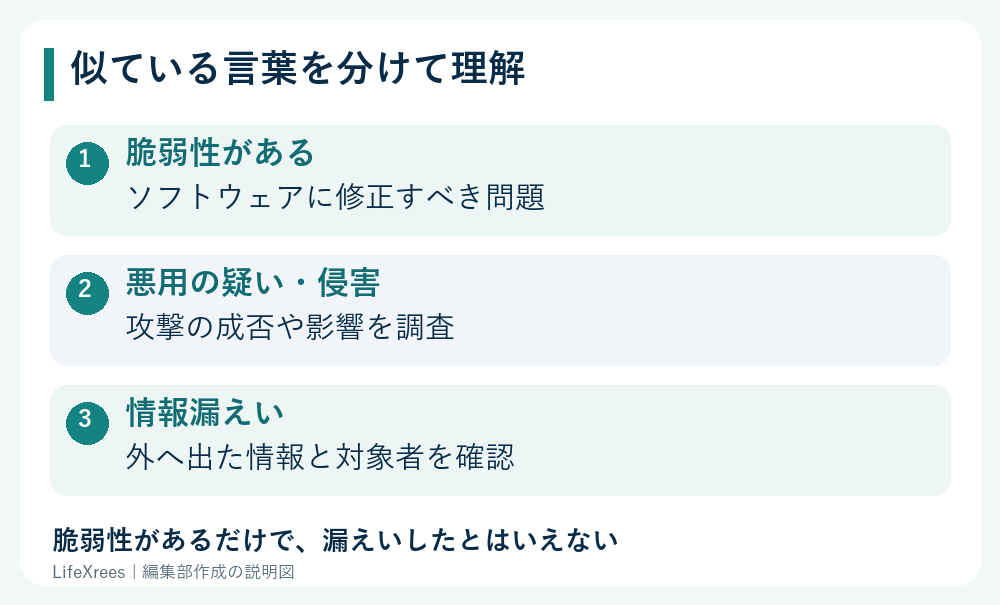
| 状態 | 分かること | その情報だけでは分からないこと |
|---|---|---|
| 脆弱性が存在 | 修正すべき問題がある | 個別サイトが攻撃されたか |
| 悪用された可能性 | 攻撃の疑いを調べる必要がある | 攻撃が成功したか |
| システム侵害を確認 | 不正なアクセス・操作等があった | どの利用者情報が漏れたか |
| 情報漏えいを確認 | 外部へ情報が出た事実がある | 自分が対象か、全項目が漏れたか |
情報漏えいはPHPの脆弱性以外の原因でも起こります。特定企業の事件とPHP2shellを、同じ時期に報じられたという理由だけで結び付けないでください。原因が未公表なら、未公表として扱います。
また、漏えいした情報がメールアドレスなのか、パスワードなのか、本人確認書類の画像なのかによって、必要な対応は変わります。免許証画像が関係すると分かった場合は、運転免許証画像が漏えいした場合の確認と相談先で詳しく整理しています。
一般ユーザーが日頃からできる対策
正規の入口と端末の更新を確認する
普段使うサービスは、公式アプリや確認済みのブックマークから利用します。検索結果や広告に出たページも、名称だけで正規と判断しないでください。ブラウザに警告が出た場合は、無理に解除して進まず、公式サポートやサービスの案内を確認します。
OS、ブラウザ、正規アプリは、端末の設定や公式の配布元から更新します。Webページ上の「更新ボタン」が本物のシステム更新とは限りません。警察庁のフィッシング対策も、偽サイトを経由した情報入力や不正なアプリなどへの注意を案内しています。
パスワードとアカウントを保護する
サービス間でパスワードを使い回さず、利用できる場合は多要素認証を設定します。認証コードを電話やメッセージで求められても、相手へ渡さないでください。予期しないログイン承認の通知が来た場合、自分の操作かを確認せず承認しないようにします。
ログイン履歴、登録された端末、復旧用の連絡先などを、サービスの公式機能で確認します。例えばGoogleの不正使用されたアカウントの保護手順では、セキュリティ関連の履歴やデバイスを確認する案内があります。画面名や使える機能はサービスごとに違うため、他社へ同じ操作をそのまま当てはめないでください。
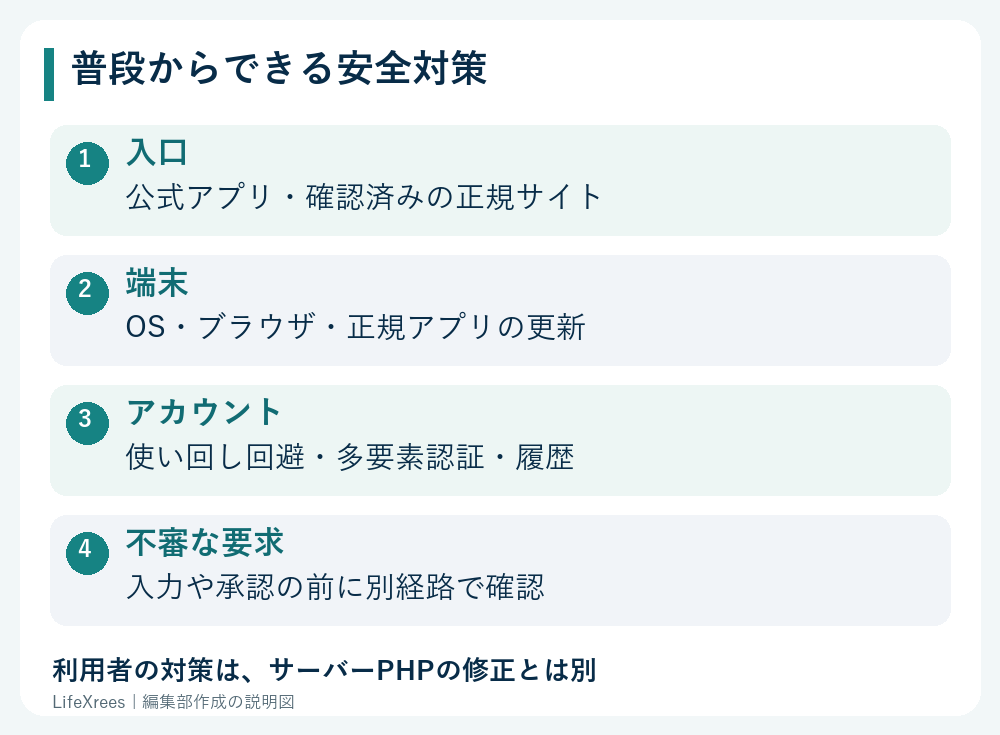
端末の更新とアカウント保護は、利用者が続けられる対策です。サーバー側のPHPの修正状況は、サービス提供者の案内で確認してください。
怪しい画面へ入力した場合は、ニュースの調査より保護を優先
すでにパスワード、カード情報、認証コードを入力した場合、原因がPHPかどうかを自分で突き止める必要はありません。入力した情報に応じたアカウント保護や金融機関への連絡を先に進めます。身に覚えのない送金や決済がある場合は、公式窓口への連絡を後回しにしないでください。
詳しい行動分岐は、フィッシングサイトに情報を入力した後の対処へ進めます。入力の有無、アプリの導入、遠隔操作の許可を分けて整理するための記事です。
心配なときに残しておく短い記録
相談するときは、サービス名、確認した公式発表のURLと日付、気付いた現象、行った操作、時刻、端末の種類をまとめると状況を伝えやすくなります。「サイトが危険だったと思う」だけでなく、「別画面へ移ったが入力していない」など、確認できた事実を記載します。
パスワード、認証コード、カード番号の全文を相談用メモへ書く必要はありません。画面の記録に個人情報が含まれる場合は、公開SNSへ載せず、正規の窓口が指定する方法で必要な範囲を共有してください。
公式発表が調査中なら、次に確認するページと確認日を決めておくと、同じ情報を何度も探す負担を減らせます。不審な取引など具体的な異常が出た場合は、その予定日を待たずに対応先へ連絡します。
よくある質問
サイトを一度見たので、スマートフォンを初期化した方がよいですか?
閲覧しただけで、すぐに初期化する必要はありません。警告や異常があれば、開いたファイルや許可した操作を記録し、端末メーカーの公式窓口へ相談してください。会社端末は社内担当へ連絡します。
鍵マークやHTTPSがあれば安全ですか?
通信が暗号化されていることと、サイトの運営者が正規で内容も安全であることは別です。見た目のマークだけで判断せず、正規の入口と公式発表を確認してください。
PHPを使っていないサイトなら、情報漏えいは起きませんか?
そうとはいえません。別のソフトウェアの問題や認証情報の不正利用など、原因は複数あります。PHPの有無だけでサービス全体の安全性は評価できません。
公式から何も通知が来ていなければ対象外ですか?
通知が来ていないことだけでは判断できません。調査中や対象確認の途中の場合もあるため、公式発表の対象条件を確認し、分からなければ正規窓口へ問い合わせます。
パスワードを変えれば、漏れた個人情報も消えますか?
パスワード変更はアカウント保護の対応であり、外へ出た氏名や画像を消す操作ではありません。対象情報に応じて、不審な連絡への注意や個別の相談を続けます。
公式情報の確認先
PHPの技術的な問題はPHP公式・IPA・JPCERT/CC、個別サービスへの影響はサービス提供者の発表を確認します。初回確認は2026年10月24日、PHP・IPA・JPCERT/CCの追加発表は10月28日に確認しました。個別の感染や漏えいが疑われる場合は、記録した状況を正規のサポート窓口へ伝えてください。