利用サービスで情報漏えいが公表されたら、正規の公式サイトやアプリで、自分が対象か、どの情報が関係するかを確認します。その結果に応じて、パスワードの保護、利用履歴の確認、カード会社・銀行への連絡などを選びましょう。すでに身に覚えのない決済や送金がある場合は、ニュースの読み込みよりも金融機関への連絡を優先してください。
この記事は、漏えい発表後に「何から確認するか」を整理する案内です。通知の真偽、フィッシング入力後の操作、免許証画像などの詳しい対応は、必要な箇所で既存の解説へご案内しています。
情報漏えいのニュースが出たら最初に確認すること
見出しから公式発表へ進む
ニュースに知っている企業名があっても、その企業の全サービス・全利用者が対象とは限りません。いつもの公式アプリや確認済みのブックマークから提供者の案内へ進み、正式なサービス名と発表内容を読みます。届いたメールのリンクだけを入口にしないでください。
「漏えいした可能性がある」「漏えいを確認した」「調査中」は、それぞれ確認できている範囲が違います。対象者数が大きいという理由だけで自分の被害を断定したり、発表のない項目を「漏れていない」と補ったりせず、判明している事項と未確認事項を分けます。
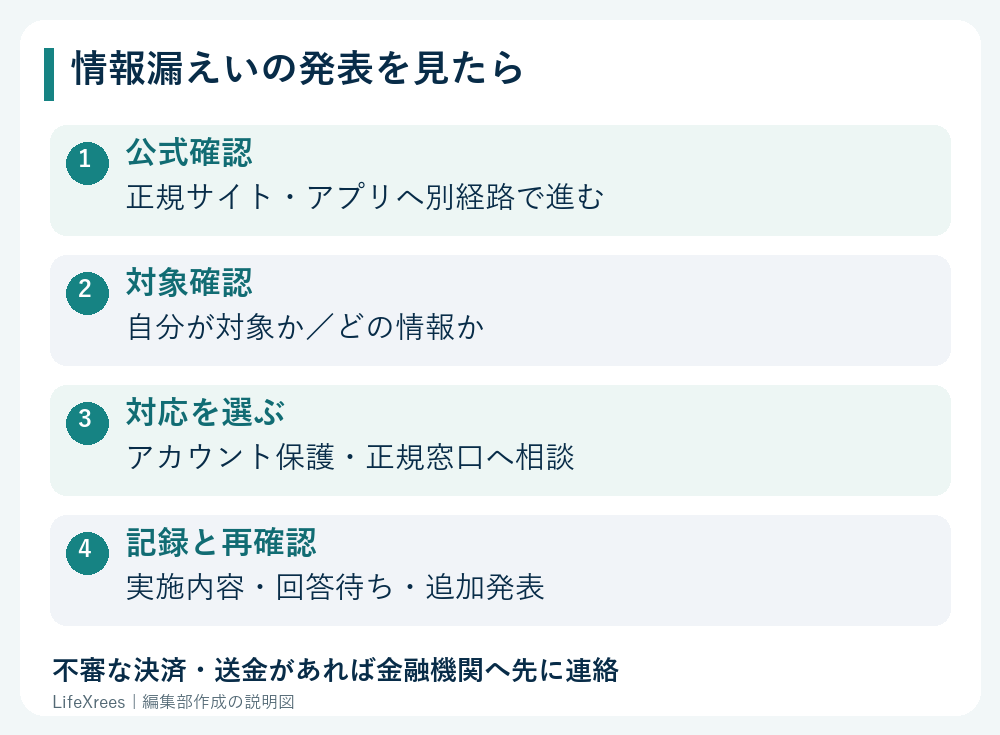
| 公式発表で見る項目 | 確認する内容 |
|---|---|
| 会社・サービス | 正式名称、自分が利用したサービスか |
| 日付 | 最初の発表日、その後の更新日・追加報告 |
| 対象者 | 利用時期、登録条件、退会者を含むか、個別確認方法 |
| 対象情報 | 氏名、連絡先、認証情報、書類画像、決済関連など |
| 案内された対応 | 利用者が行う作業、提供者側の対応、期限 |
| 問い合わせ先 | 公式サイトから確認できる窓口と受付方法 |
対象時期が「登録日」なのか「利用日」なのかも確認します。長く利用していない、退会したという記憶だけで対象外とは判断できません。退会後の保存理由について知りたい場合は、退会後も個人情報が保存される理由と確認方法を参照してください。
自分が対象か不明なら、未確認のまま記録する
公式発表に個別の確認方法がある場合は、その正規の手順を使います。問い合わせには、利用サービスや登録時期など、求められた最小限の情報を用意してください。確認のためという理由で、パスワードや認証コードを電話・メールで相手へ渡す必要はありません。
連絡が混み合っている場合も、分からない点を推測で埋めず、「対象者か回答待ち」「パスワードは対象項目に記載なし」などと残します。記載がないことと、明確に対象外と回答されたことは区別してください。
最初の対応は、今起きていることから選ぶ
公式発表の確認と並行して、実際の異常があるかを見ます。次の区分は被害の確定診断ではなく、連絡を急ぐ先を決めるための整理です。
- 身に覚えのない決済・送金:利用するカード会社・銀行の公式窓口へ連絡し、停止や調査などを相談する。
- 勝手なログインや登録情報の変更:公式のアカウント保護・復旧手順へ進む。
- 漏えい対象だが異常は把握していない:対象情報と提供者の案内に応じた保護を行う。
- 対象か未確認:公式発表・個別確認方法を調べ、不審な連絡への警戒を続ける。
金融情報が関係していても、カード番号が漏れた場合と、口座番号だけが対象の場合では必要な対応が異なります。すべてを同じ手順で処理するのではなく、情報の種類と起きた事実を公式窓口へ伝えます。
PHPの脆弱性と個人情報漏えいは同じではない
ニュースでソフトウェアの脆弱性を知ったことと、利用サービスで漏えいが起きたことは別です。「問題があるソフトウェアを使用している」だけで、攻撃成功や漏えいまで確定するわけではありません。
| 確認される状態 | 意味 |
|---|---|
| 脆弱性が存在する | ソフトウェアに悪用され得る問題がある |
| 悪用された可能性がある | 攻撃の疑いについて調査が必要 |
| システム侵害を確認 | 不正なアクセスや操作などが確認された |
| 個人情報漏えいを確認 | 情報が外部へ出た事実が確認された |
例えば2026年10月のPHP2shellについては、PHP公式、IPA、JPCERT/CCが脆弱性と修正を案内しています。それだけで、特定企業の漏えい原因が今回のPHPの問題だったとはいえません。
個別の事件では提供者の調査結果を確認します。パーク24・タイムズカーの個人情報漏えいに関する記事は、その事件の公式発表を整理する別記事です。本記事の一般的な確認手順と、各事件で判明した事実を混同しないでください。
漏えいした可能性のある情報を種類別に整理する
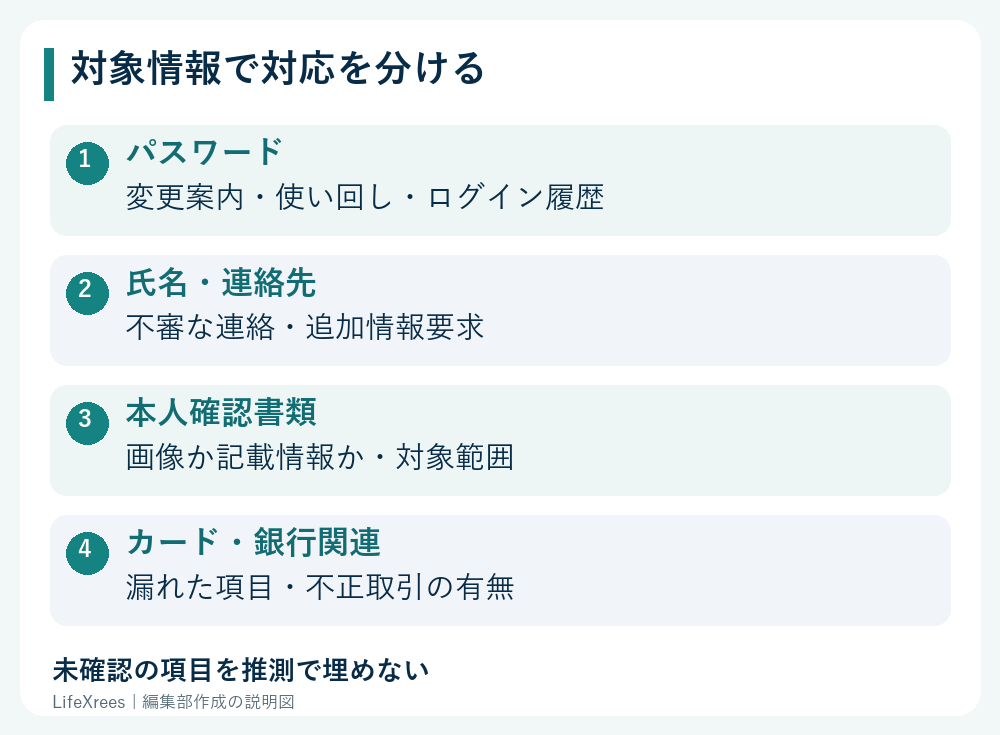
| 情報の種類 | 確認すること | 主な対応先 |
|---|---|---|
| パスワード・認証情報 | 対象項目、再設定の案内、ログイン履歴 | 対象サービスのアカウント保護窓口 |
| 氏名・住所・電話等 | 対象項目、不審な連絡・契約の有無 | 漏えい元と関係サービスの公式窓口 |
| 本人確認書類の画像 | 画像の種類、取得時期、対象の説明 | 漏えい元・書類や不正利用に応じた相談先 |
| カード・銀行関連 | 対象項目、利用履歴、不正利用の疑い | 契約するカード会社・銀行 |
「個人情報」という一語では必要な対応が決まりません。対象項目が複数なら、複数の対応を並行することもあります。公式発表が後から更新された場合は、追加された項目に合わせて確認を見直します。
パスワードが漏えいした可能性がある場合
正規の画面から保護する
提供者がパスワード変更や再設定を案内している場合は、公式アプリや正規サイトのアカウント設定から進みます。通知メールにあるリンクをそのまま信用するのではなく、自分で確認できる入口を使ってください。同じパスワードを別のサービスでも使っていた場合は、そのサービスも確認対象にします。
不審なログインや乗っ取りが疑われる場合、変更だけで終えず、最近の利用履歴、登録された端末、ログイン中のセッション、復旧用メールアドレスや電話番号を確認します。パスワードを変えるとすべての端末が必ずログアウトする、とは限りません。
Googleのアカウント保護手順では、セキュリティイベントやデバイス等を確認する方法が案内されています。これはGoogleの操作例です。ほかのサービスでは画面名、使える機能、ログアウトの範囲が異なるため、それぞれの公式手順を使います。
使い回しと復旧先を確認する
同じパスワードを使ったサービスを思い出す際は、パスワードそのものを一覧表へ書かず、対象サービス名と変更済みかを記録します。メールアカウントは他サービスの復旧先になっている場合があるため、不審な変更がないかも確認してください。
利用できるサービスでは多要素認証を設定します。ただし、認証コードを相手へ渡したり、身に覚えのない承認要求を許可したりすれば、別の問題が生じ得ます。多要素認証を設定したことだけで、以後の確認が不要になるわけではありません。
ログインできない場合は、何度も推測したパスワードを試すのではなく、サービスの公式復旧手順へ進みます。復旧を手伝うとSNSで持ちかける相手へ、認証情報や本人確認書類を送らないでください。
氏名・住所・電話番号などが漏れた場合
これらの情報が関係している場合は、自分の情報を知っている相手からの電話やメッセージでも、正規の担当者とは限らないと考えます。氏名や利用サービス名が一致していても、追加の書類、パスワード、送金を求められたら別経路で確認してください。
一方で、氏名と住所だけであらゆる契約や決済を自由に行える、と説明するのも正確ではありません。不正利用の可否はサービスの本人確認や手続きなどによります。起きていない被害を断定せず、身に覚えのない契約や請求、情報変更の通知に注意します。
不審な請求が届いた場合は、通知に書かれた連絡先だけに頼らず、請求元の公式窓口を調べて照会します。知らない契約を認めるような返信や支払いを急がず、届いた文面、日時、相談した窓口、回答を保存してください。
住所や電話番号を変更すれば、すでに外部へ出た情報が回収されるわけではありません。変更が必要かは、実際に続く迷惑行為や安全上の事情を踏まえて判断します。本人や家族への具体的な危害のおそれがある場合は、通常の問い合わせだけで済ませず、状況に応じた公的窓口へ相談してください。
免許証画像・本人確認書類が関係する場合
まず書類の種類と、画像そのものが対象なのか、記載情報だけなのかを公式発表で確認します。自分が提出した時期や対象サービスも照合し、不明なら漏えい元の正規窓口へ問い合わせます。
免許証を再交付すれば外部へ出た画像がすべて無効になる、とは断定できません。書類の現物を紛失した場合と画像が漏れた場合でも、確認する内容は異なります。詳しくは運転免許証画像が漏えいした場合の初動と相談先へ進んでください。
補償や削除手続きのためとして、新しい書類画像をメールで送るよう求められた場合も、その要求が公式のものか、提出目的と提出先が適切かを先に確認します。既に起きた漏えいへの対応中に、別の相手へ情報を追加で渡さないようにします。
カード・銀行情報に関係する場合
不正な取引が疑われたら、公式窓口へ連絡する
身に覚えのない決済や送金、カード情報・ネットバンキングの認証情報の流出が疑われる場合は、利用する金融機関の正規窓口へ連絡します。漏えい元の調査がすべて終わるまで待つ必要があるとは限りません。利用停止、再発行、調査など、必要な手続きを窓口と確認してください。
連絡先は公式アプリ、カードの裏面、確認済みの公式サイトなどから確かめます。届いたメールやSNSの相談相手から示された番号へ、そのまま電話することは避けます。警察庁のフィッシング対策も、被害時の関係事業者への連絡を案内しています。
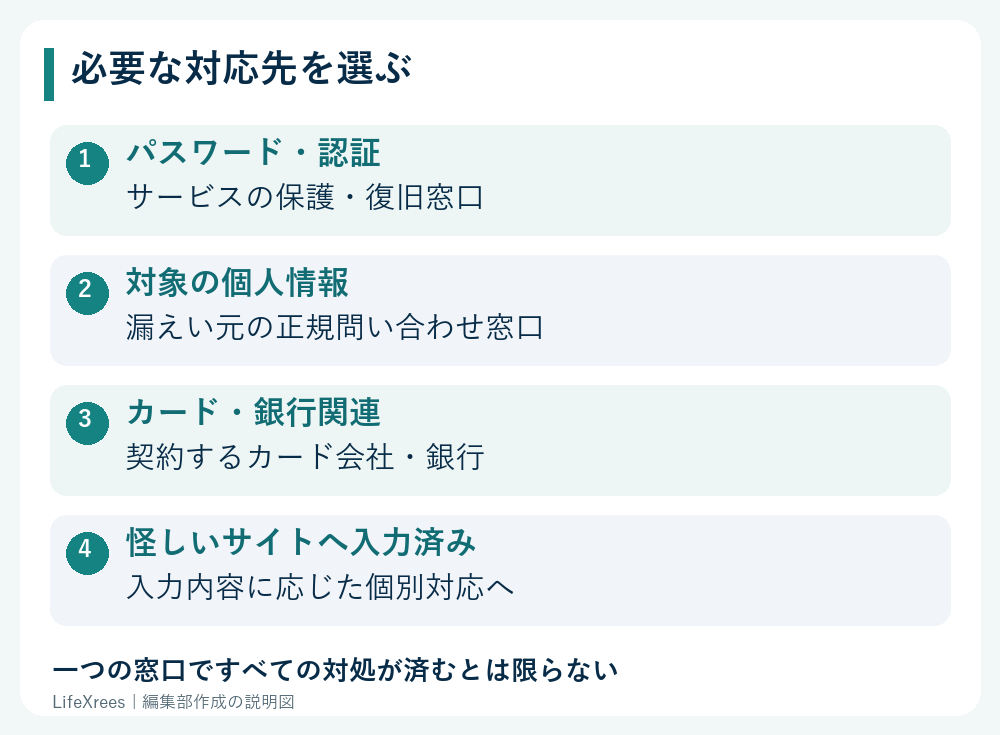
伝える内容を整理する
漏えい元のサービス名、公式発表の内容、自分の情報が対象とされたか、気付いた取引の日時と金額、すでに行った停止等を伝えます。相手が正規の窓口であることを確認したうえで、その窓口に必要な本人確認に応じます。
漏えいした項目が口座番号だけの場合と、ログインパスワード・認証コードまで含む場合では、必要な対応は同じではありません。カード番号、暗証番号、セキュリティコード等も一括して「カード情報」とせず、判明した範囲を分けて伝えてください。
補償や返金には、各社の規定や個別の事実確認が関係します。連絡すれば必ず返金されるとは保証できません。連絡日時と受付内容を保存し、案内された期限や提出書類を確認します。期限を確認するためにも、気付いた段階で相談を始めてください。
届いた通知メールが本物か分からない場合
企業が実際に漏えいを公表していても、その事件に便乗した偽メールが届く可能性があります。公式発表の存在と、届いたメールの正当性は別々に確認します。件名に「緊急」、本文にロゴや自分の氏名があることだけでは根拠になりません。
いつもの公式アプリや正規サイトから同じ案内があるかを確認し、必要なら公式窓口へ問い合わせます。通知内のリンクを使ってログインしなくても、正規の入口から必要な手続きへ進めるかを調べてください。
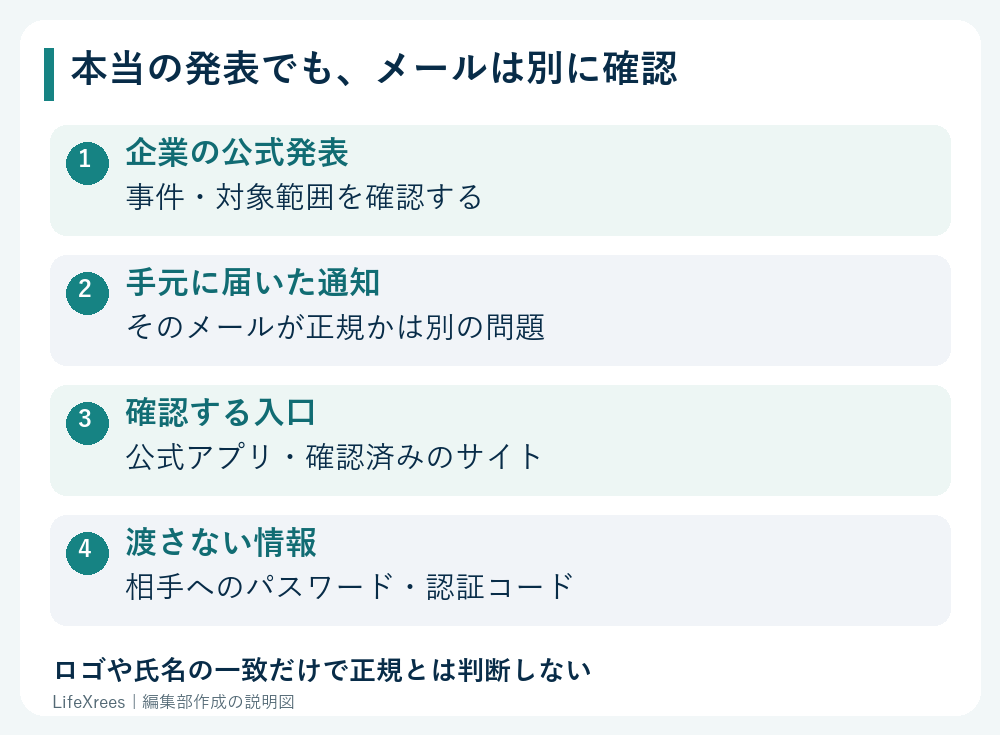
メールの見方や照合項目は、情報漏えい通知が本物か確認する方法にまとめています。本記事では通知の細かな見分け方を繰り返さず、真偽を確認した後の対象情報と行動を整理します。
すでに怪しいサイトへ入力した場合
入力した情報がパスワードだけなのか、認証コードも渡したのか、決済したのか、アプリを導入したのか、遠隔操作を許可したのかで対応が変わります。原因が今回の漏えい事件と関係するかを調べ終える前でも、アカウントや金銭を守る行動が必要な場合があります。
詳細はフィッシングサイトへ入力してしまった場合の対処を参照してください。怪しいページへ戻って確認するのではなく、覚えている操作と残っている記録をもとに整理します。
会社の端末や業務アカウントが関係する場合は、社内の管理者へ速やかに伝えます。個人の判断でログを削除したり端末を初期化したりすると、後の調査や復旧に支障が出ることがあります。
事業者の報告・本人通知は、すべて同じ条件ではない
個人情報保護委員会の漏えい等対応案内と通則編ガイドラインでは、報告・本人通知が必要となる事態を定めています。要配慮個人情報、財産的被害のおそれ、不正目的の行為、対象人数などの条件が関係し、発生したおそれがある場合も含まれます。
ただし、個人情報に関するすべてのトラブルで同じ手続きになるわけではありません。本人通知が困難な場合の扱いなどもあり、メールが届かなかったという一事だけで企業の法令違反を認定することはできません。個別の義務の判断は、事業者や専門家が事実関係に基づいて行います。
利用者は、その法律上の分類を自分で確定するまで保護を待つ必要はありません。公式の対象情報、実際の異常、必要な対応先を確認することから始めます。通知の対象か分からない場合は、その点を正規窓口へ問い合わせてください。
利用者向けチェックリスト
| 記録項目 | 記入する内容 |
|---|---|
| 企業・サービス名 | 正式名称と利用したサービス |
| 公式発表 | URL、発表日、最終更新日、確認日 |
| 自分が対象か | 対象・対象外・未確認と、その根拠 |
| 対象情報 | 情報の種類だけを記載。秘密の値は書かない |
| 公式窓口 | 正規サイトで確認した連絡先・受付番号 |
| 実施した対応 | 変更・停止・相談などの内容と日時 |
| 今後の確認 | 回答待ちの項目、追加発表、必要な期限 |
パスワード、認証コード、カード番号全文をこの表へ記録しないでください。家族と共有する場合も、必要な範囲にとどめます。スクリーンショットに住所や番号が含まれる場合は、公開SNSや不特定多数が見られる場所へ載せないようにします。
問い合わせの回答は、回答日時と質問内容を一緒に残します。「確認中」と回答されたら、何が未確認なのか、次の案内をどこで確認するかを記録します。後で対象範囲が変わった場合にも、何を根拠に対応したかを振り返れます。
よくある質問
漏えい通知が来たら、全部のパスワードを変えますか?
対象情報、提供者の案内、使い回し、不審なログインの有無で判断します。対象サービスと同じパスワードを使うサービスは確認が必要です。公式の画面から保護してください。
退会済みなので、今回の発表は無視してよいですか?
退会者が対象に含まれる可能性もあるため、公式の対象条件を確認します。退会済みという理由だけで、保存されていた情報がすべて削除済みとは判断できません。
公式発表に名前が載っていなければ対象外ですか?
一般向けの発表に個人名が掲載されないのは通常のことです。個別通知や正規の確認方法を使い、公開ページに名前がないことを対象外の根拠にしないでください。
不審な電話が来たら、漏えいが原因と断定できますか?
時期が近いだけでは原因を特定できません。話された内容と日時を記録し、追加情報を渡さず正規窓口で照合します。具体的な被害がある場合は、その被害に応じて相談してください。
いつまで確認を続ければよいですか?
対象情報や提供者の追加案内によって異なり、一律の終了日はありません。回答待ちの項目、利用明細、アカウントの異常などを確認し、追加発表があれば必要な対応を見直します。
公式情報を確認して、必要な窓口へ進む
本記事は2026年10月24日に個人情報保護委員会、警察庁、Google、PHP・IPA・JPCERT/CCの上記案内を確認して作成しました。漏えい元の調査、アカウント保護、金融機関の対応はそれぞれ役割が違います。確認できた事実を記録し、対象情報に合う正規の窓口へつなげてください。